

.PCAP Extensão de arquivo
Dados de captura de pacotes
| Desenvolvedor | Wireshark |
| Popularidade |
3,4 | 64 Votos |
O que é um arquivo PCAP?
Um arquivo PCAP é uma captura de pacotes criada pelo Wireshark, um programa gratuito de análise de dados de rede. Ele contém dados de pacotes de rede que o Wireshark interceptou e registrou enquanto monitorava uma rede. Administradores de rede usam arquivos PCAP para diagnosticar problemas de rede e detectar atividades maliciosas na rede.
Mais informações
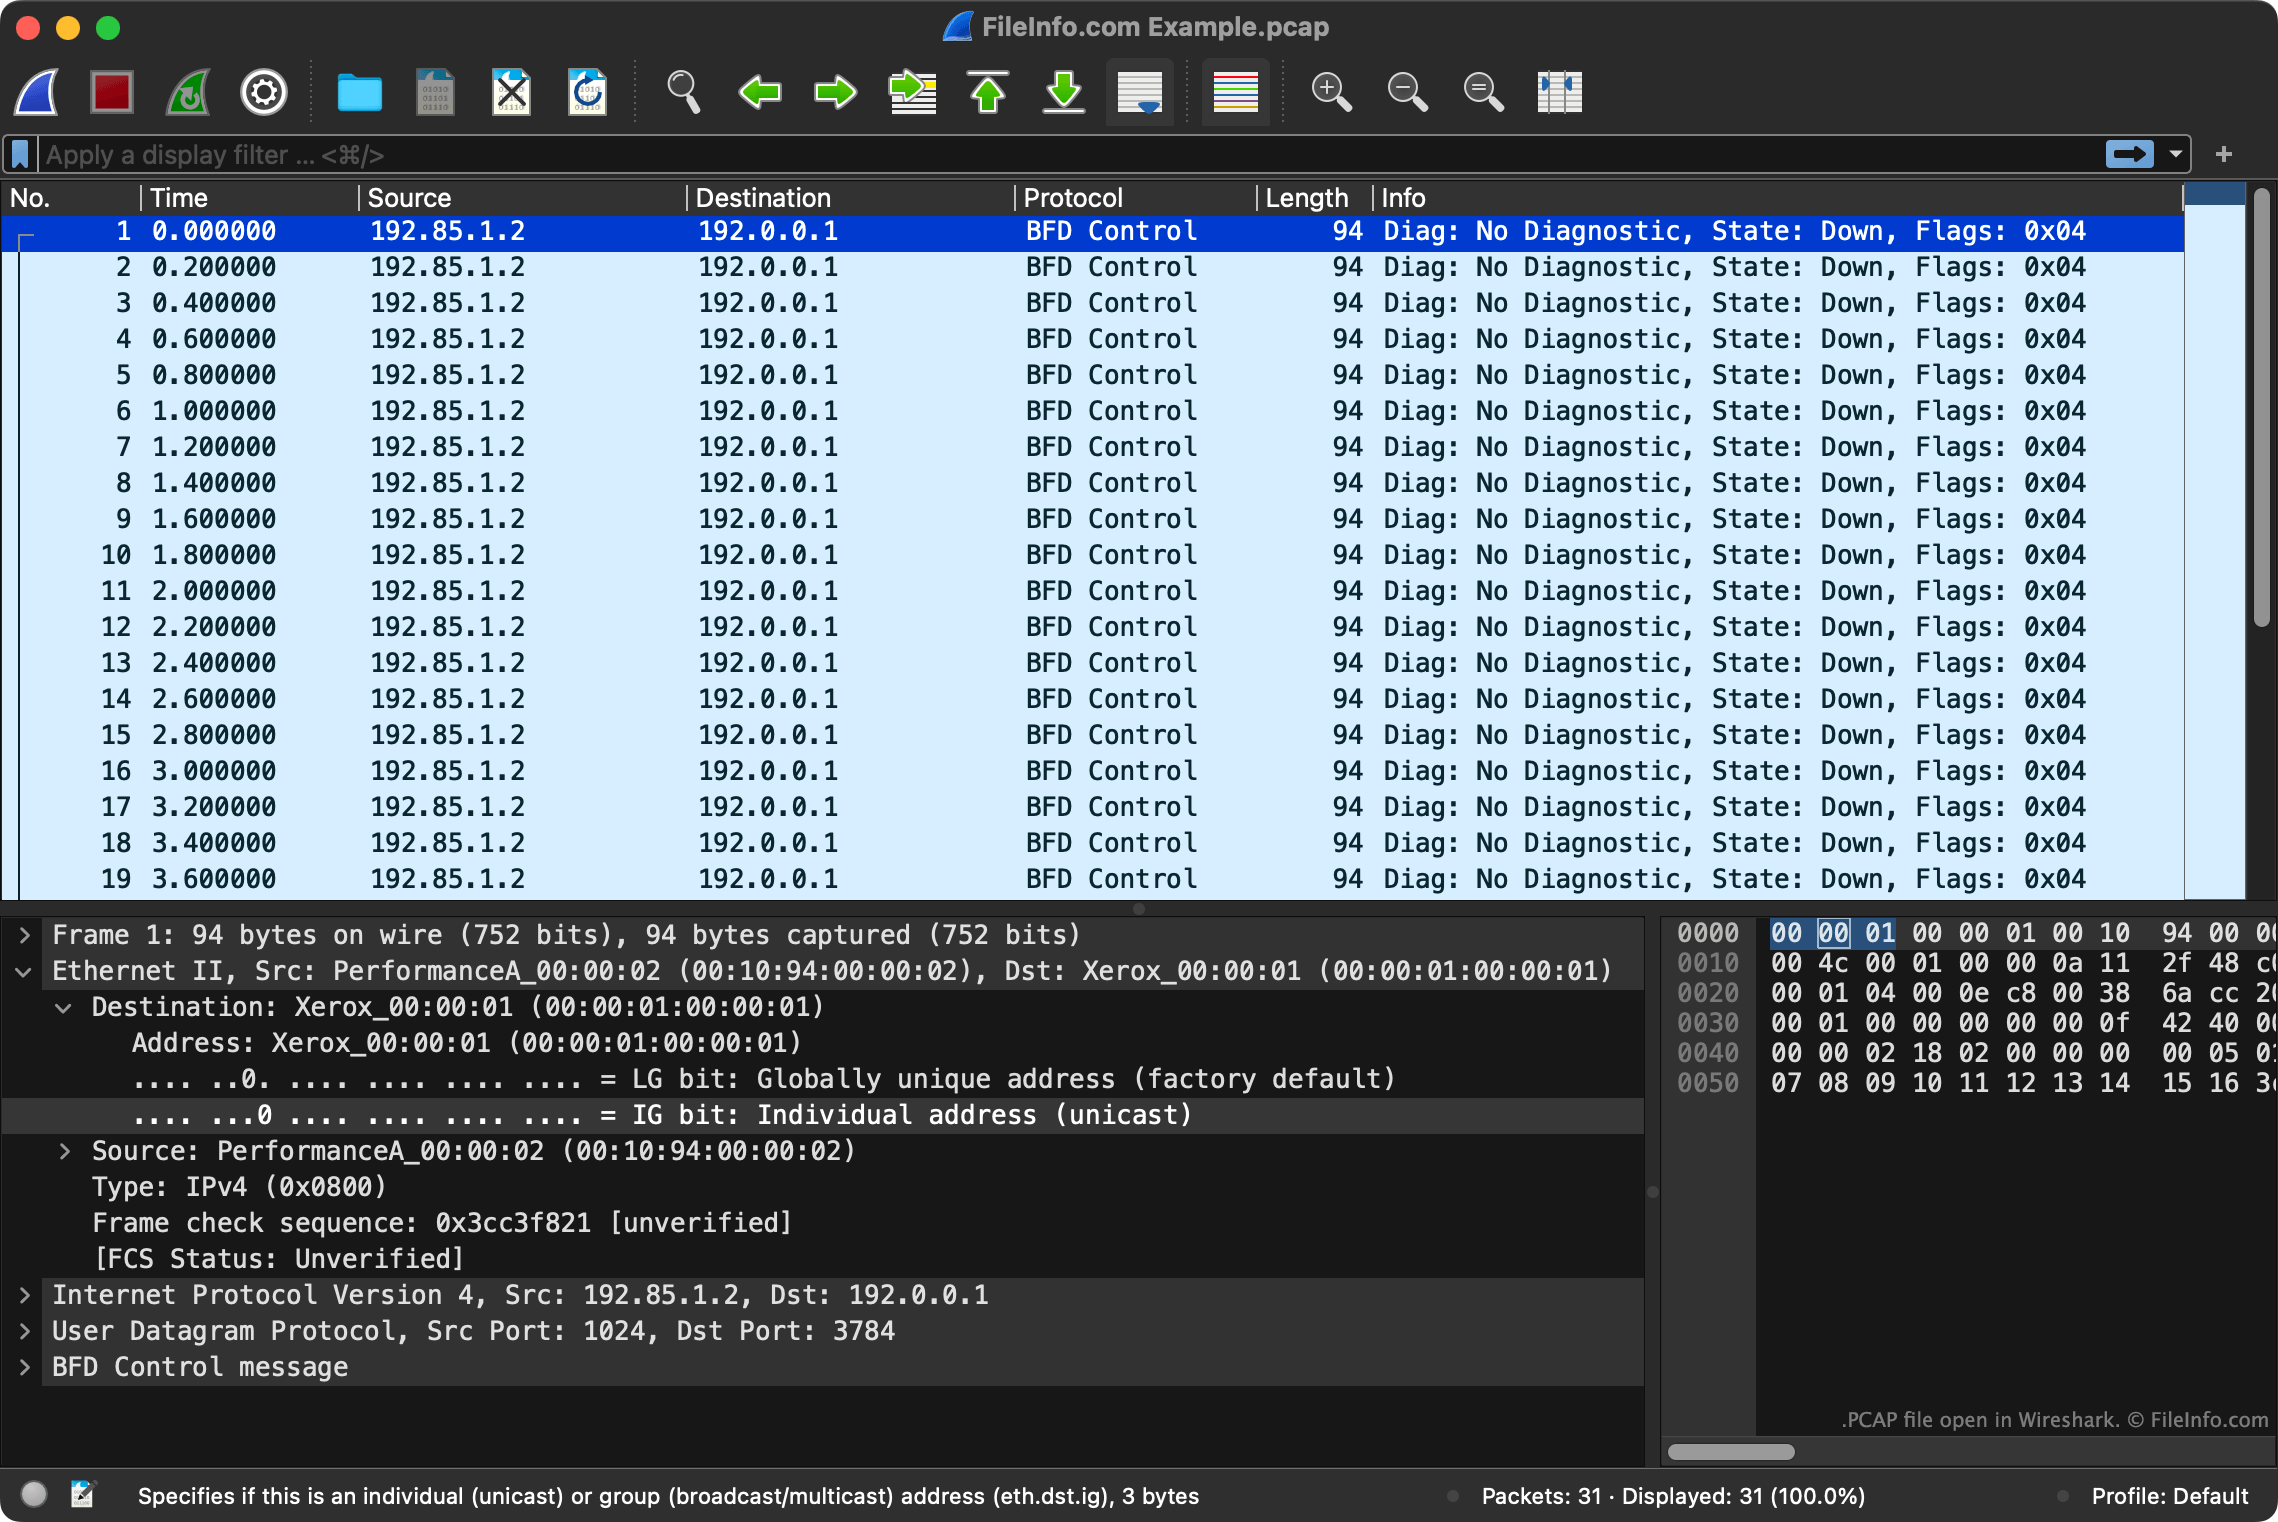
PCAP é uma API usada para capturar pacotes de dados de rede. O Wireshark salva registros dos dados que captura por meio da API PCAP como arquivos PCAP.
Além de um registro do conteúdo de um pacote, cada arquivo PCAP também contém metadados sobre o pacote capturado. Por exemplo, os arquivos PCAP especificam a origem e o destino de um pacote, o protocolo usado para enviá-lo e o horário em que ele foi enviado.
NOTA: Embora o Wireshark seja o programa mais usado para criar arquivos PCAP, vários outros programas de captura de pacotes também salvam capturas no formato PCAP.
Como abrir um arquivo PCAP
Você pode abrir um arquivo PCAP com Wireshark. Para fazer isso:
- Selecione na barra de menus do Wireshark.
- Navegue até o arquivo PCAP e abra-o.
Você também pode abrir arquivos PCAP com vários outros programas de análise de pacotes, incluindo o Netresec NetworkMiner (Windows, Linux), o A-Packets (Web) e o Red Hand Analyzer (Web).