

.PCAP Extensión de archivo
Datos de captura de paquetes
| Desarrollador | Wireshark |
| Popularidad |
3.4 | 64 Votos |
¿Qué es un archivo PCAP?
Un archivo PCAP es una captura de paquetes creada por Wireshark, un programa gratuito de análisis de datos de red. Contiene datos de paquetes de red que Wireshark interceptó y registró mientras supervisaba una red. Los administradores de red utilizan archivos PCAP para diagnosticar problemas de red y detectar actividad maliciosa en la red.
Más información
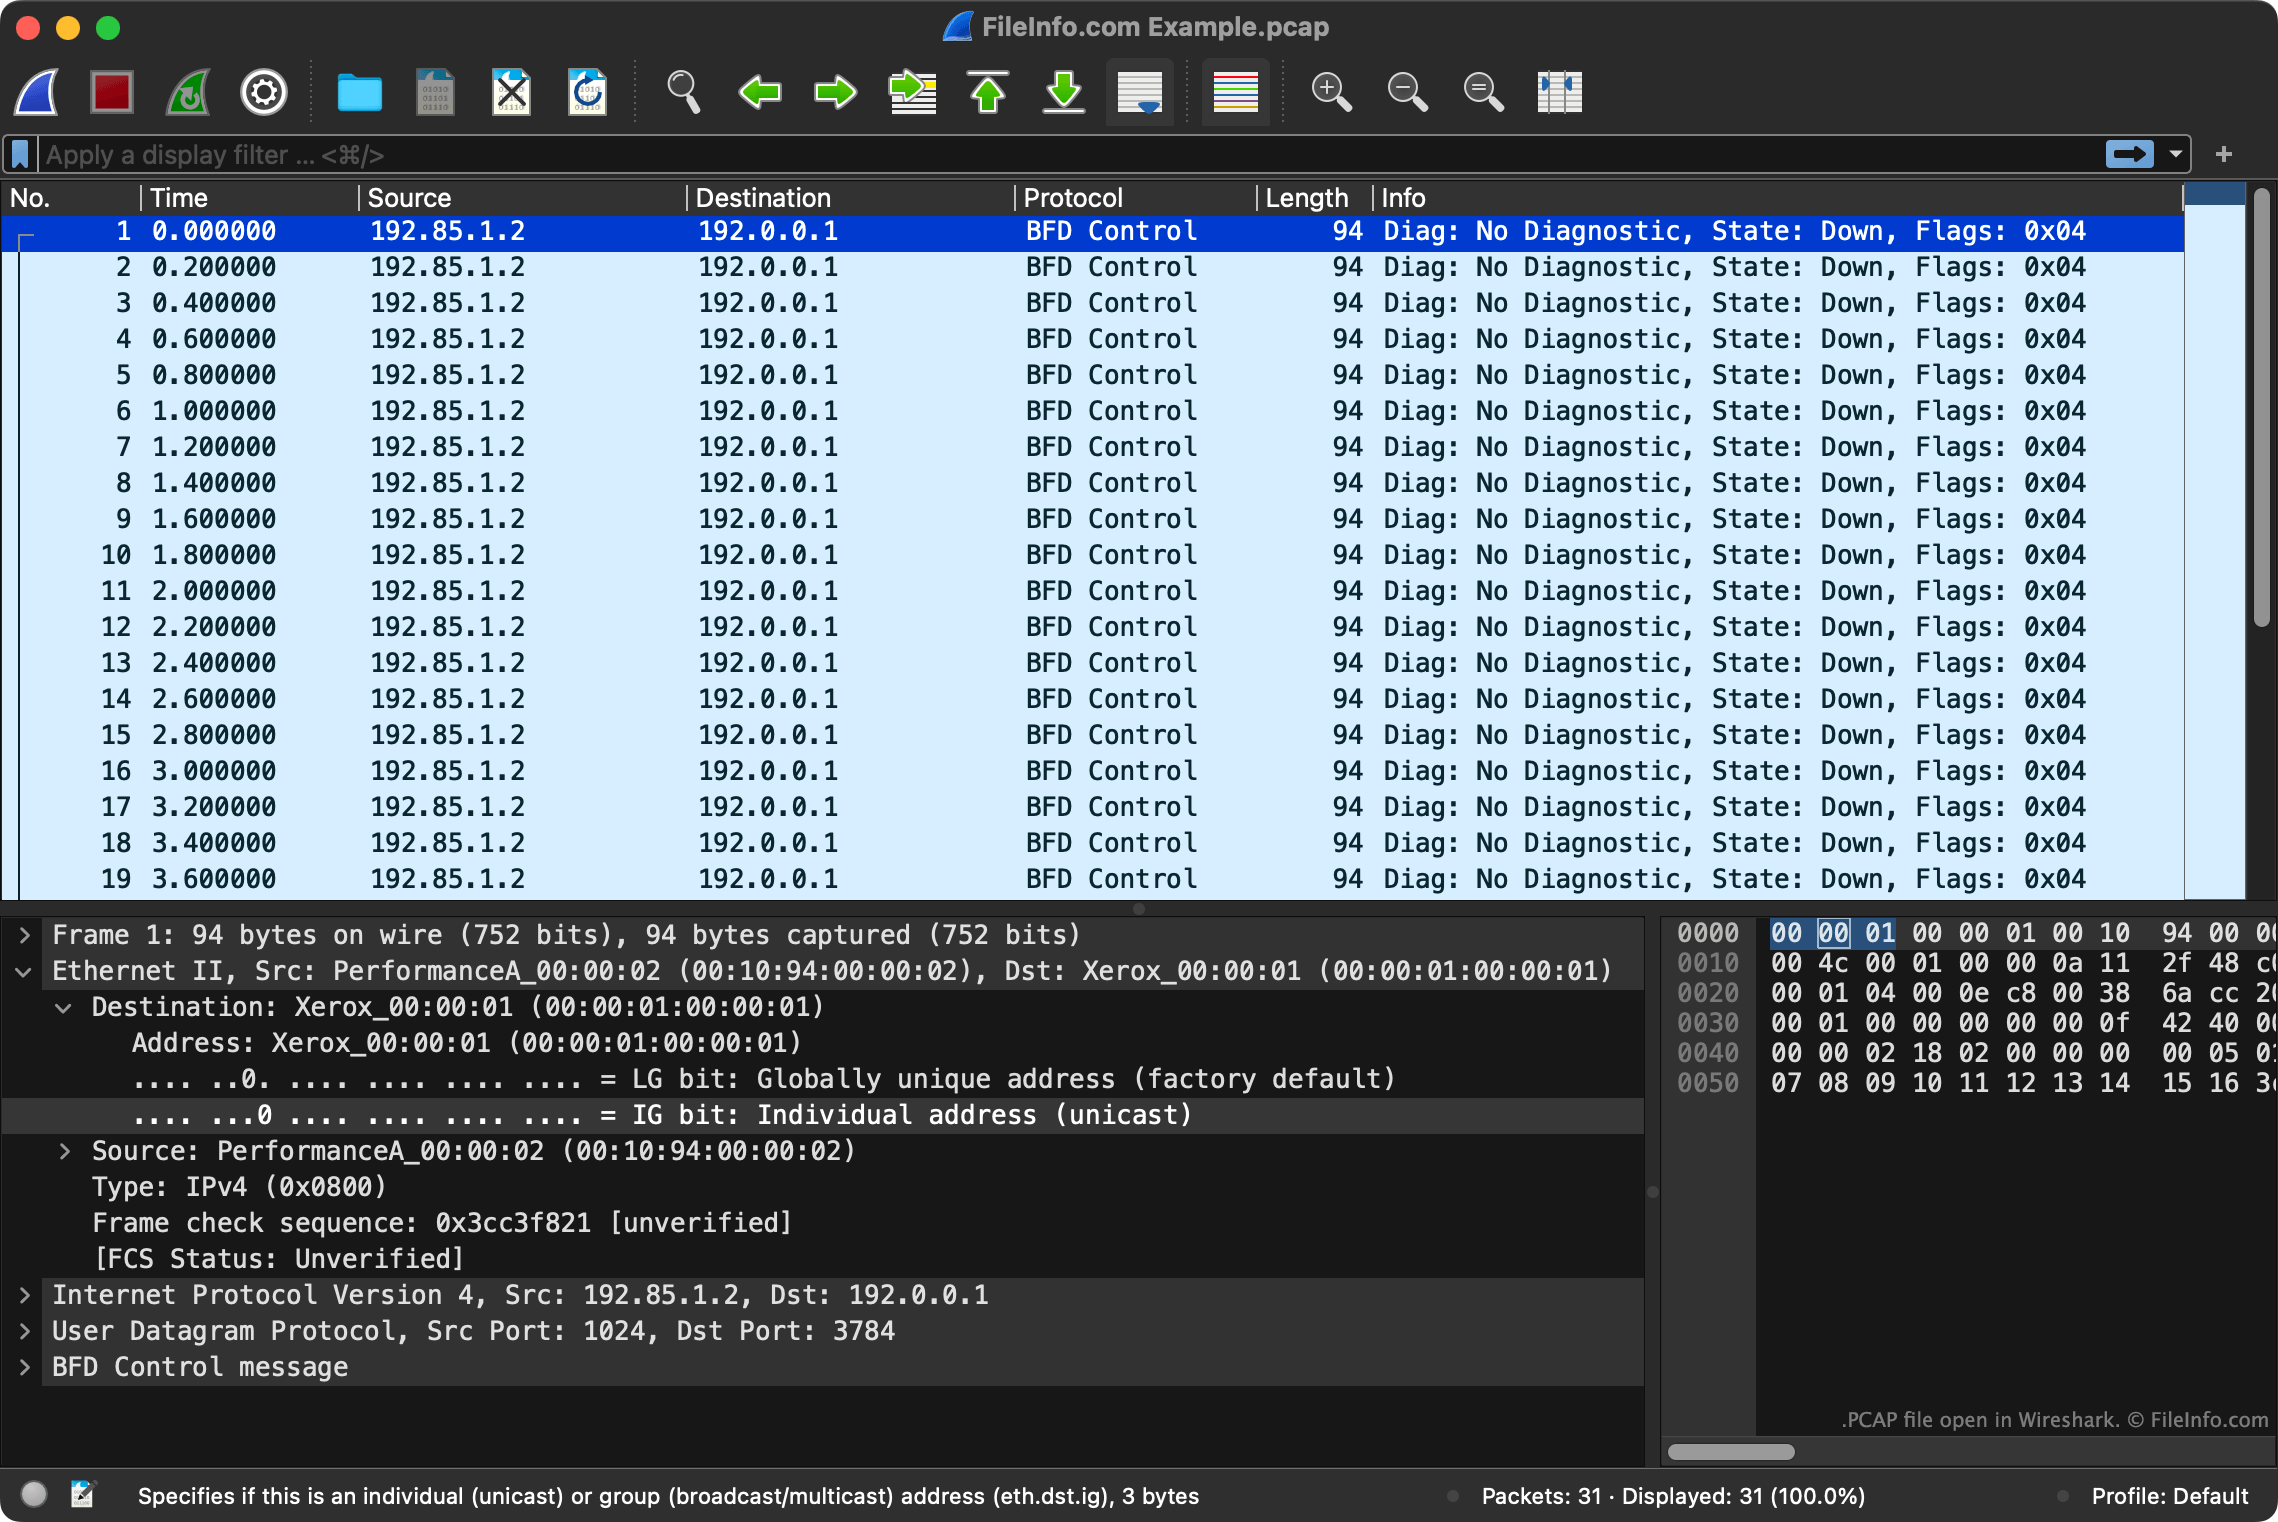
PCAP es una API utilizada para capturar paquetes de datos de red. Wireshark guarda como archivos PCAP los registros de los datos que captura mediante la API de PCAP.
Además de un registro del contenido de un paquete, cada archivo PCAP también contiene metadatos sobre el paquete capturado. Por ejemplo, los archivos PCAP especifican el origen y el destino de un paquete, el protocolo utilizado para enviar el paquete y la hora a la que se envió.
NOTA: Aunque Wireshark es el programa más utilizado para crear archivos PCAP, otros programas de captura de paquetes también guardan capturas en el formato PCAP.
Cómo abrir un archivo PCAP
Puedes abrir un archivo PCAP con Wireshark. Para hacerlo:
- Selecciona en la barra de menús de Wireshark.
- Busca y abre tu archivo PCAP.
También puedes abrir archivos PCAP con otros programas de análisis de paquetes, incluidos Netresec NetworkMiner (Windows, Linux), A-Packets (Web) y Red Hand Analyzer (Web).