

.PCAP Estensione file
Dati di cattura dei pacchetti
| Sviluppatore | Wireshark |
| Popolarità |
3,4 | 64 Voti |
Che cos'è un file PCAP?
Un file PCAP è una cattura di pacchetti creata da Wireshark, un programma gratuito per l'analisi dei dati di rete. Contiene dati sui pacchetti di rete che Wireshark ha intercettato e registrato durante il monitoraggio di una rete. Gli amministratori di rete usano i file PCAP per diagnosticare i problemi di rete e rilevare attività di rete dannose.
Maggiori informazioni
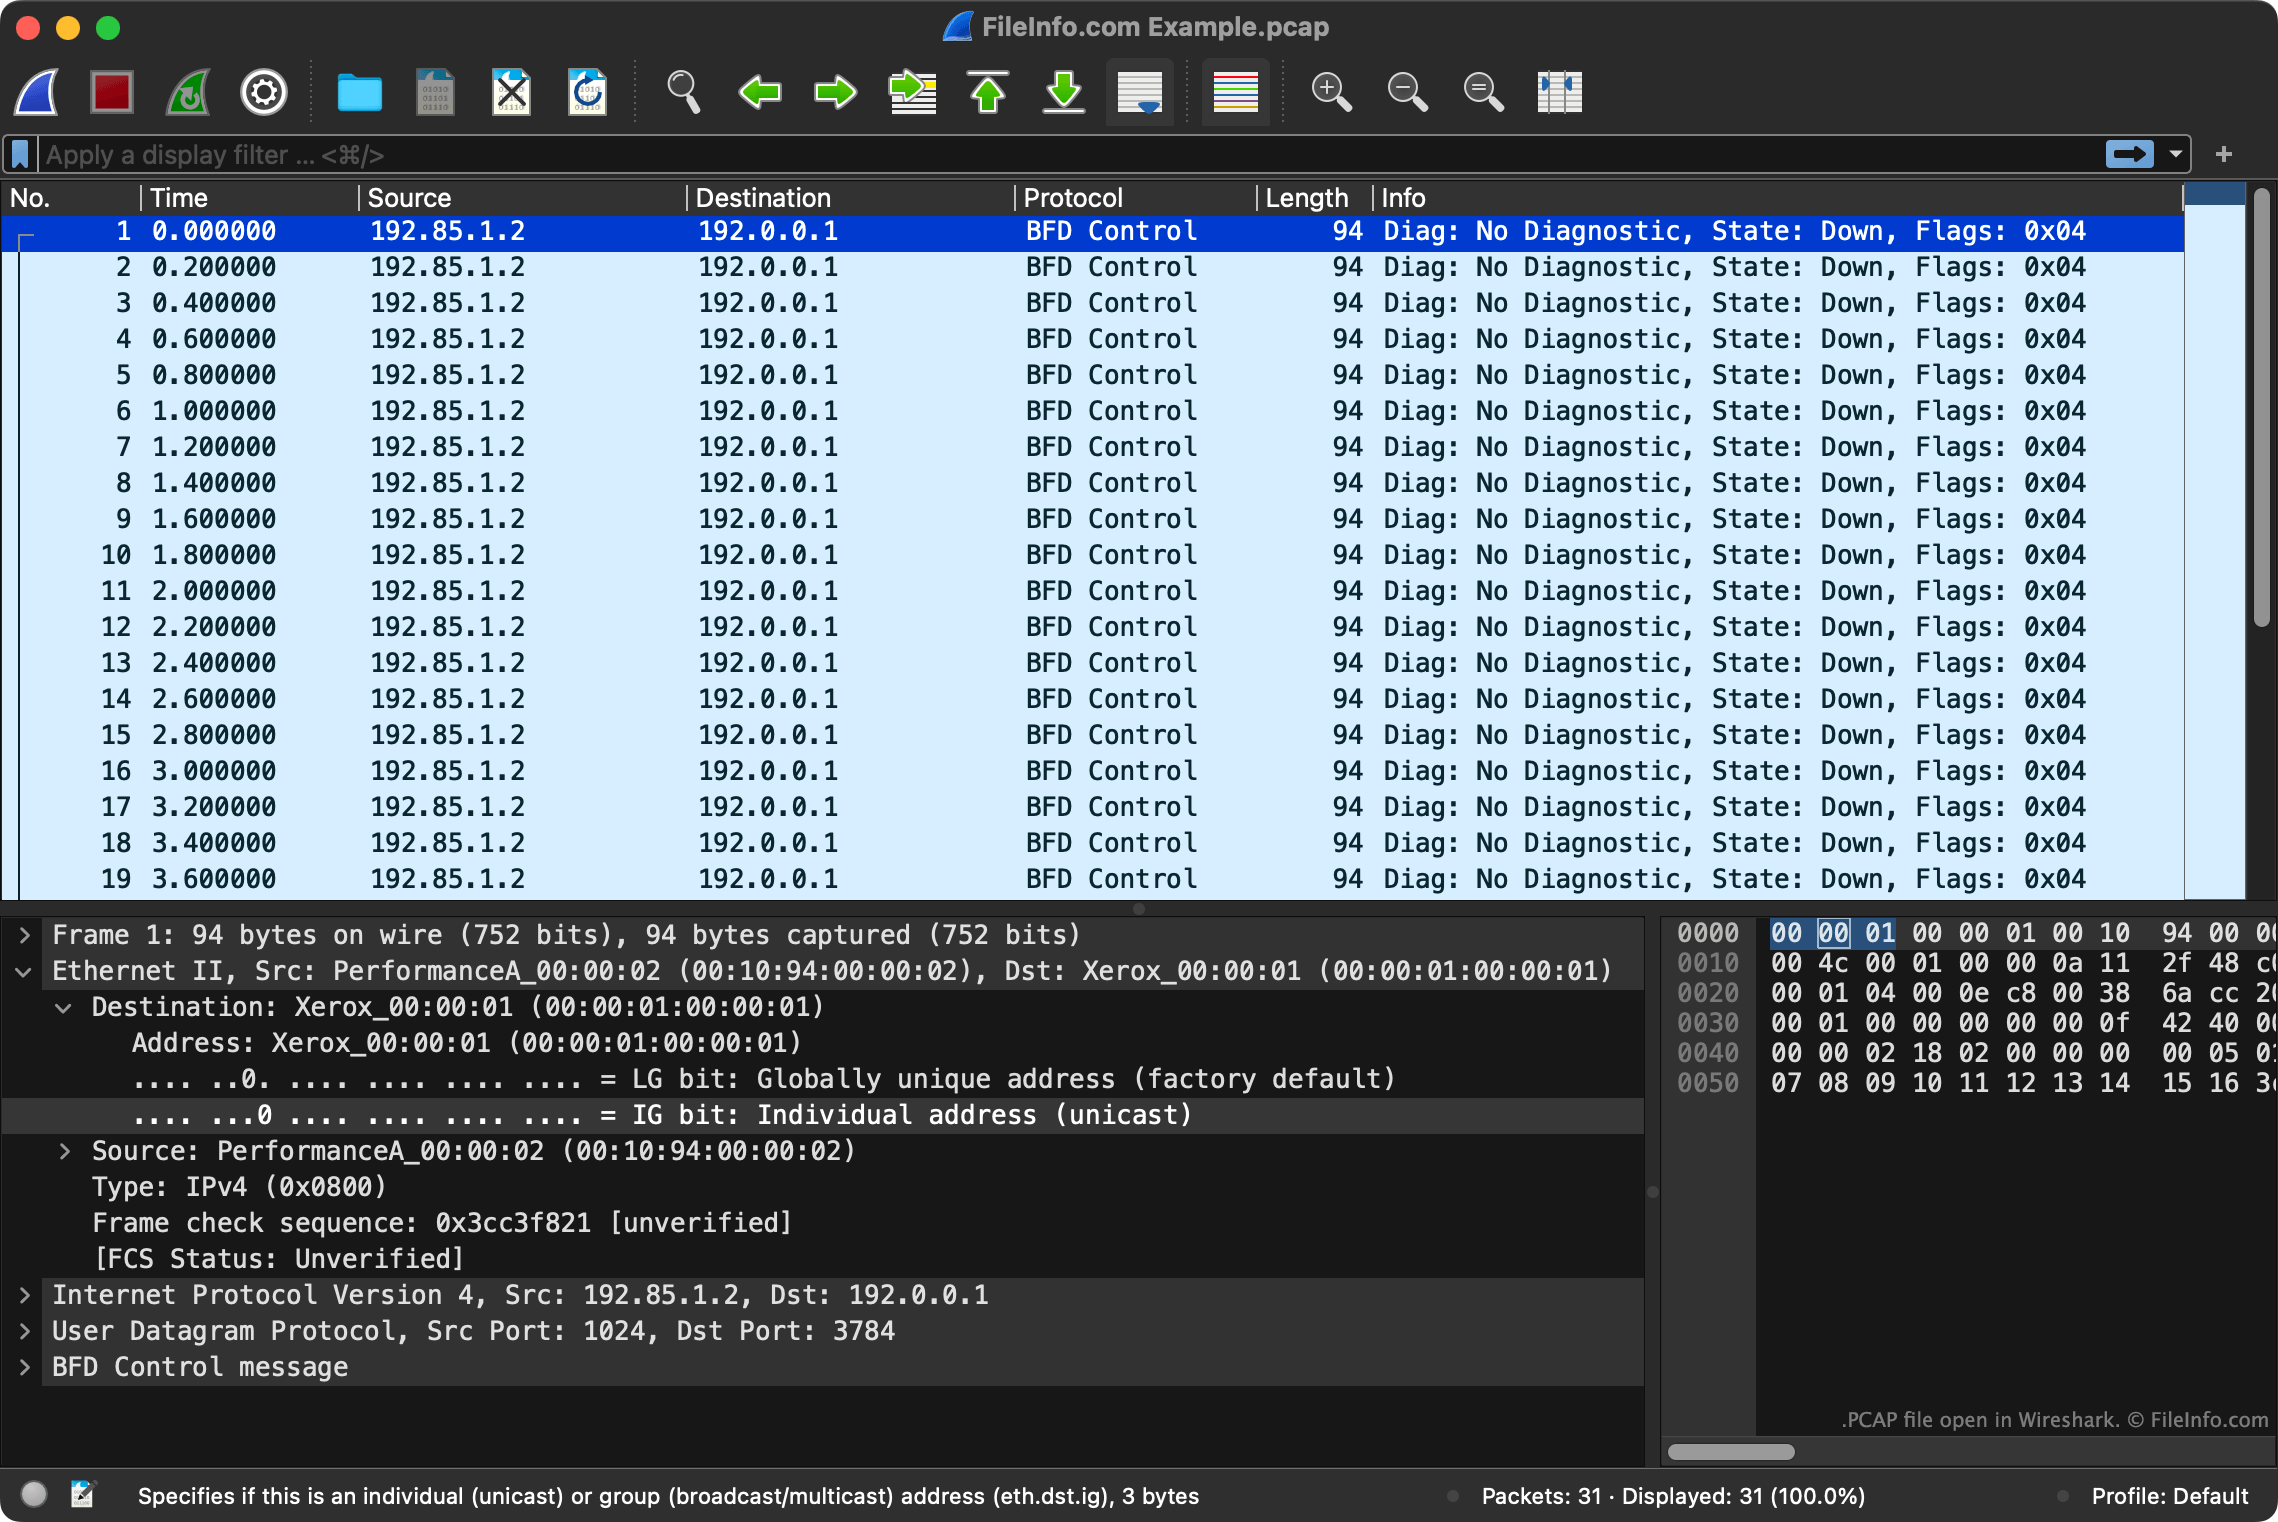
PCAP è un'API usata per catturare i dati dei pacchetti di rete. Wireshark salva i record dei dati catturati tramite l'API PCAP come file PCAP.
Oltre a registrare il contenuto di un pacchetto, ogni file PCAP contiene anche metadati sul pacchetto catturato. Ad esempio, i file PCAP specificano l'origine e la destinazione di un pacchetto, il protocollo usato per inviarlo e l'ora in cui è stato inviato.
NOTA: Sebbene Wireshark sia il programma più usato per creare file PCAP, anche diversi altri programmi per la cattura dei pacchetti salvano le catture nel formato PCAP.
Come aprire un file PCAP
Puoi aprire un file PCAP con Wireshark. Per farlo:
- Seleziona dalla barra dei menu di Wireshark.
- Individua e apri il tuo file PCAP.
Puoi anche aprire i file PCAP con diversi altri programmi per l'analisi dei pacchetti, tra cui Netresec NetworkMiner (Windows, Linux), A-Packets (Web) e Red Hand Analyzer (Web).