

.PCAP Rozszerzenie pliku
Dane przechwyconych pakietów
| Deweloper | Wireshark |
| Popularność |
3,4 | 64 Głosy |
Czym jest plik PCAP?
Plik PCAP to przechwycone pakiety utworzone przez Wireshark, bezpłatny program do analizy danych sieciowych. Zawiera dane pakietów sieciowych, które Wireshark przechwycił i zarejestrował podczas monitorowania sieci. Administratorzy sieci używają plików PCAP do diagnozowania problemów z siecią i wykrywania szkodliwej aktywności w sieci.
Więcej informacji
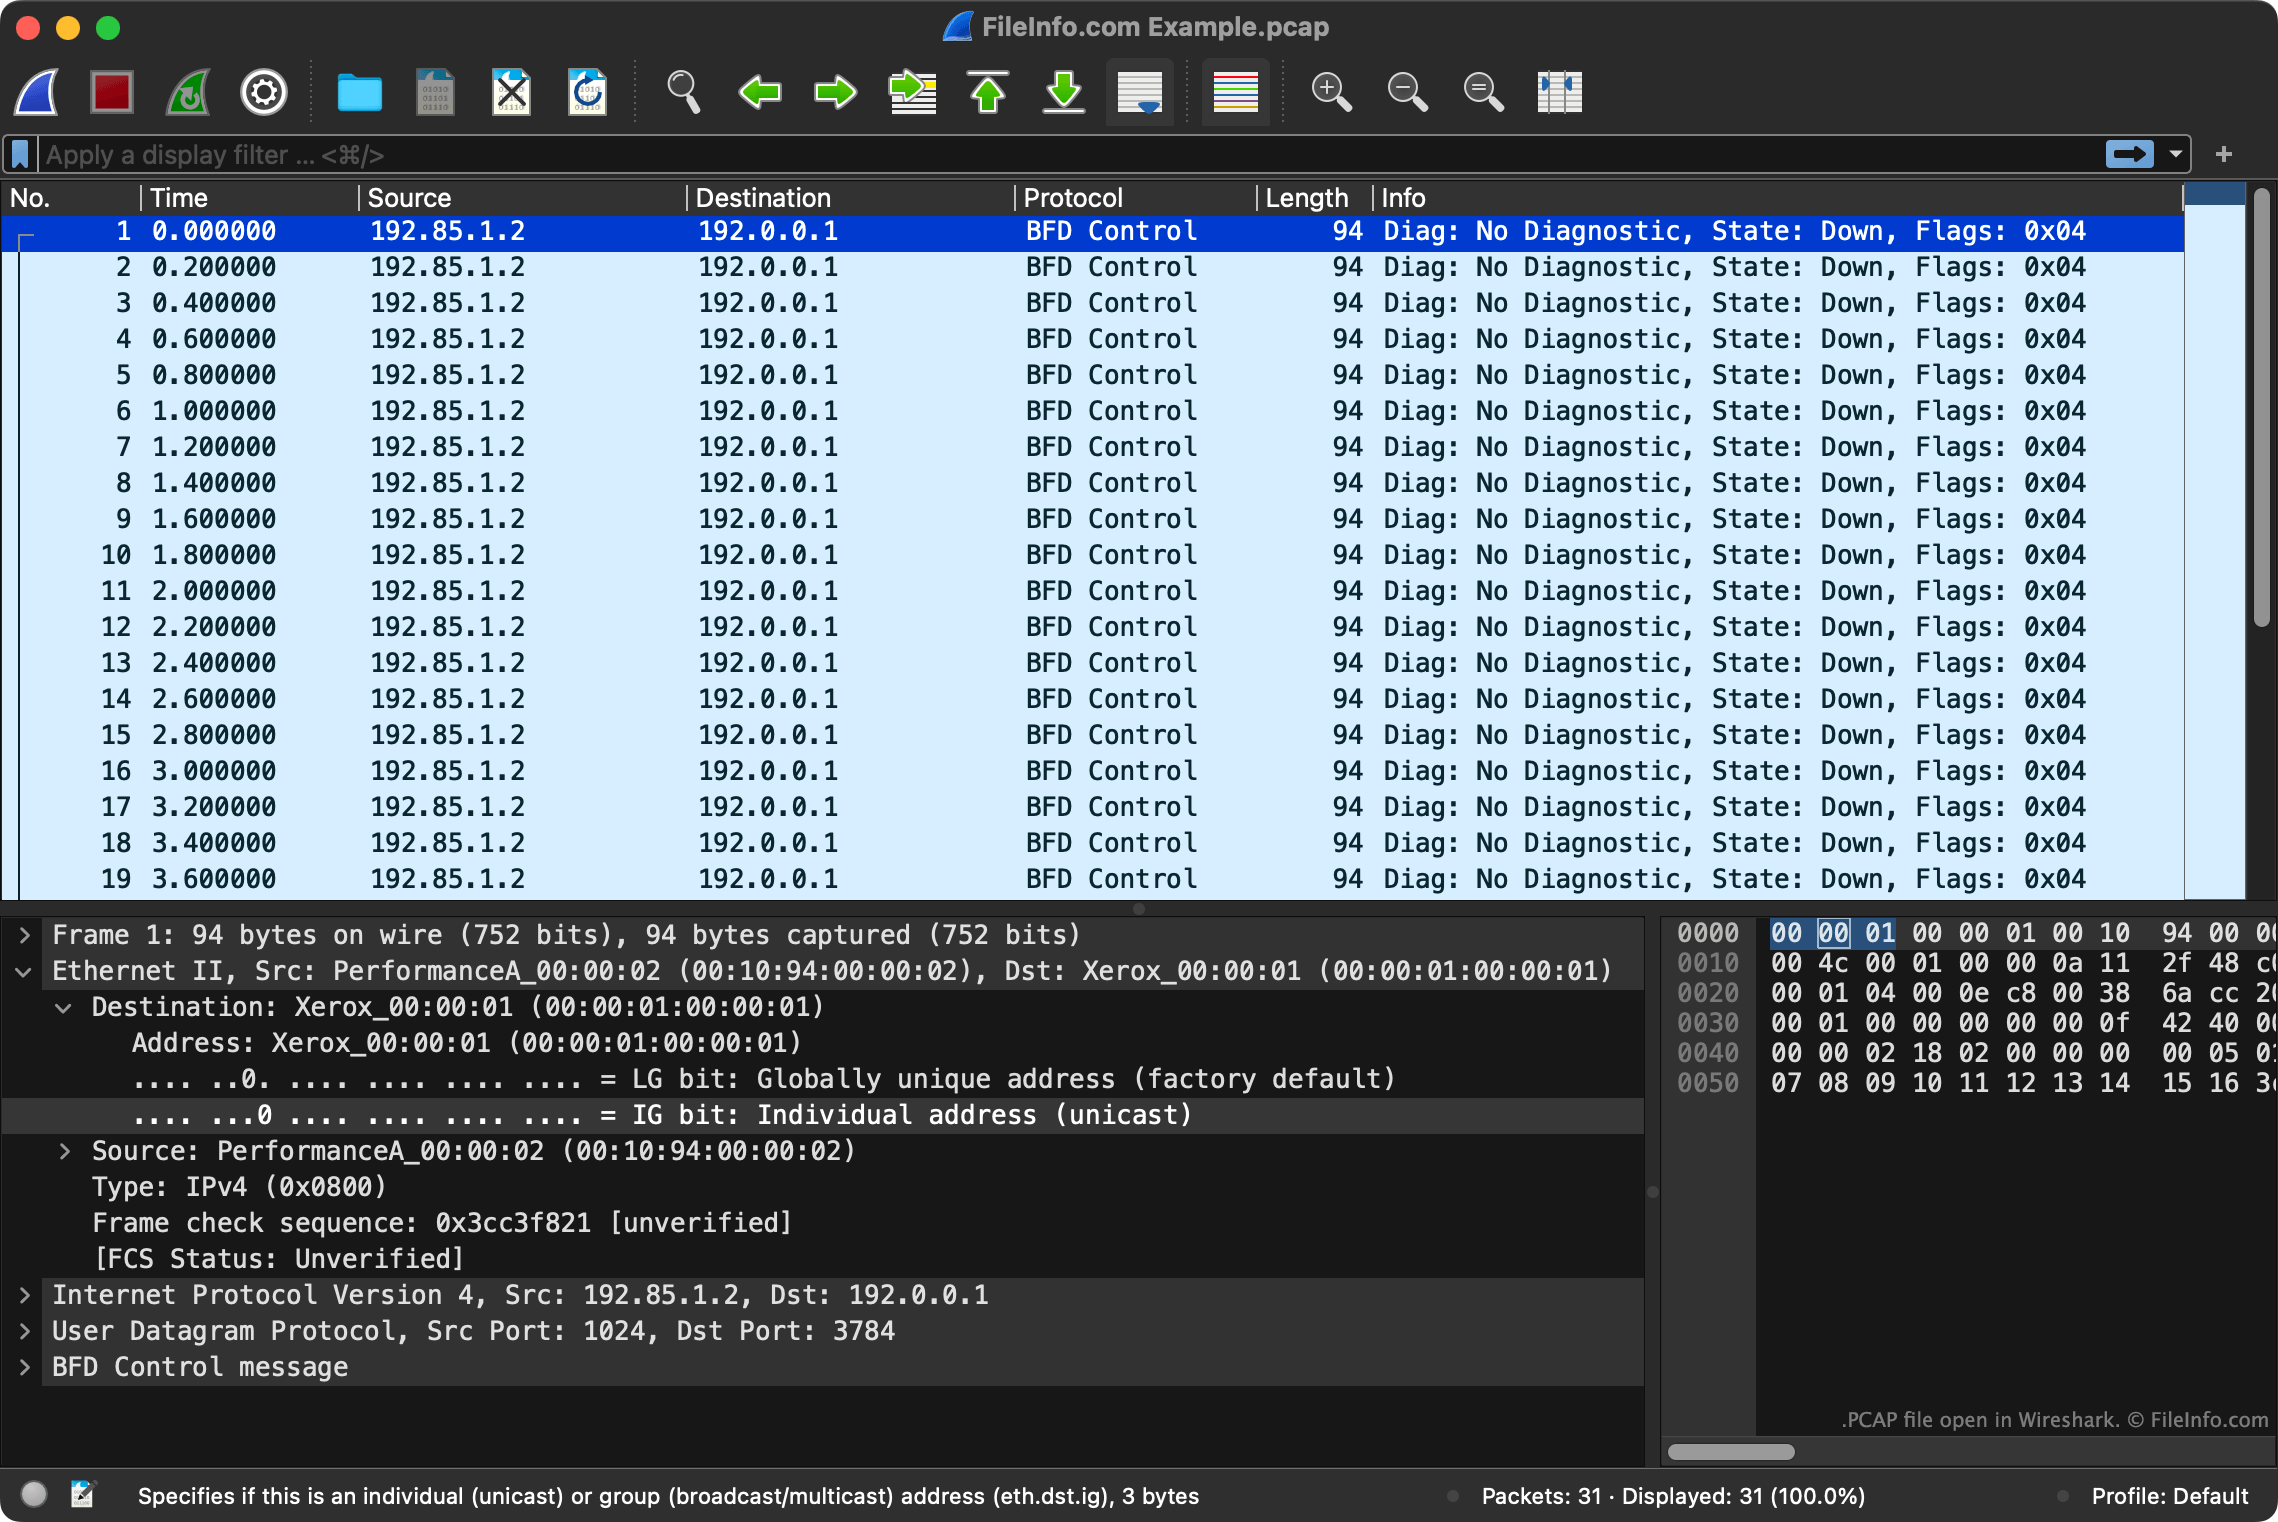
PCAP to interfejs API używany do przechwytywania danych sieciowych pakietów. Wireshark zapisuje jako pliki PCAP rekordy danych przechwyconych za pośrednictwem interfejsu API PCAP.
Oprócz zapisu zawartości pakietu każdy plik PCAP zawiera także metadane dotyczące przechwyconego pakietu. Na przykład pliki PCAP określają źródło i miejsce docelowe pakietu, protokół użyty do wysłania pakietu oraz czas, w którym pakiet został wysłany.
UWAGA: Wireshark jest najczęściej używanym programem do tworzenia plików PCAP, ale kilka innych programów do przechwytywania pakietów również zapisuje przechwycone dane w formacie PCAP.
Jak otworzyć plik PCAP
Plik PCAP można otworzyć za pomocą programu Wireshark. Aby to zrobić:
- Wybierz opcję z paska menu programu Wireshark.
- Przejdź do pliku PCAP i otwórz go.
Pliki PCAP można także otwierać za pomocą kilku innych programów do analizy pakietów, w tym Netresec NetworkMiner (Windows, Linux), A-Packets (Web) i Red Hand Analyzer (Web).