

.PCAP Extension de fichier
Données de capture de paquets
| Développeur | Wireshark |
| Popularité |
3,4 | 64 Votes |
Qu'est-ce qu'un fichier PCAP ?
Un fichier PCAP est une capture de paquets créée par Wireshark, un programme gratuit d'analyse des données réseau. Il contient les données des paquets réseau que Wireshark a interceptées et enregistrées lors de la surveillance d'un réseau. Les administrateurs réseau utilisent les fichiers PCAP pour diagnostiquer les problèmes réseau et détecter les activités réseau malveillantes.
Plus d'informations
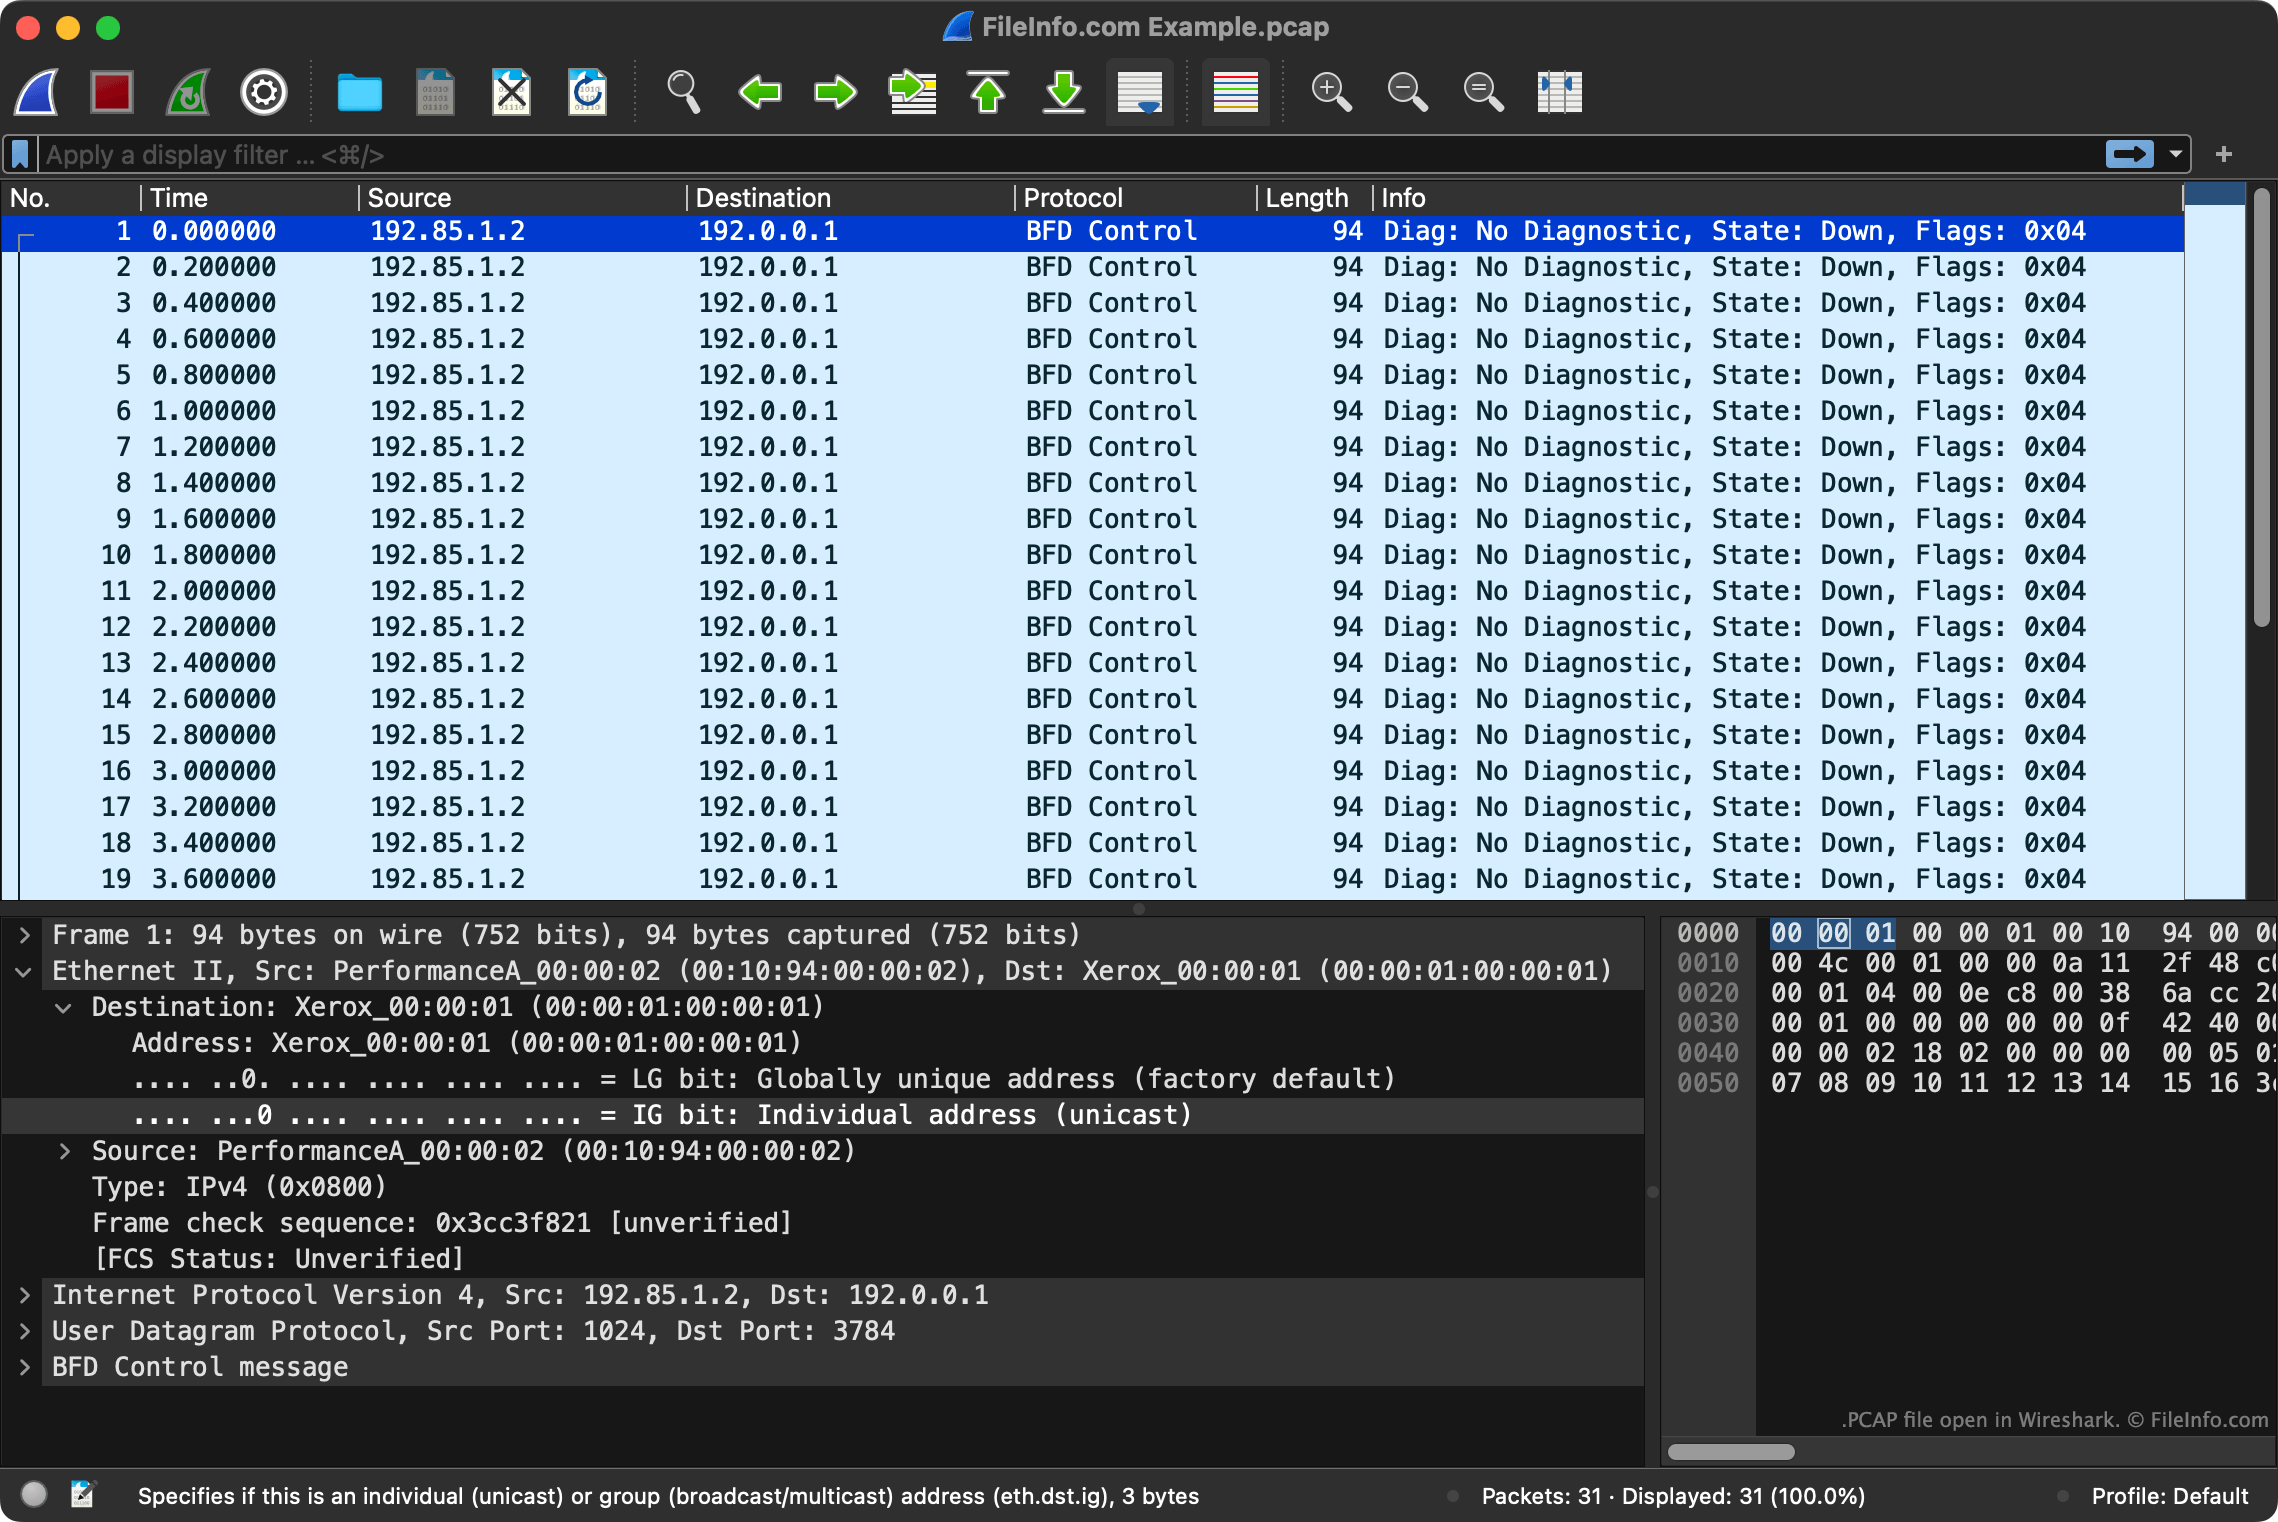
PCAP est une API utilisée pour capturer les données des paquets réseau. Wireshark enregistre sous forme de fichiers PCAP les données qu'il capture via l'API PCAP.
En plus d'un enregistrement du contenu d'un paquet, chaque fichier PCAP contient également des métadonnées sur le paquet capturé. Par exemple, les fichiers PCAP indiquent la source et la destination d'un paquet, le protocole utilisé pour envoyer le paquet et l'heure à laquelle le paquet a été envoyé.
REMARQUE : Bien que Wireshark soit le programme le plus couramment utilisé pour créer des fichiers PCAP, plusieurs autres programmes de capture de paquets enregistrent également les captures au format PCAP.
Comment ouvrir un fichier PCAP
Vous pouvez ouvrir un fichier PCAP avec Wireshark. Pour ce faire :
- Sélectionnez dans la barre de menus de Wireshark.
- Accédez à votre fichier PCAP et ouvrez-le.
Vous pouvez également ouvrir des fichiers PCAP avec plusieurs autres programmes d'analyse de paquets, notamment Netresec NetworkMiner (Windows, Linux), A-Packets (Web) et Red Hand Analyzer (Web).